Qu'est-ce que SecureOps 365 ?
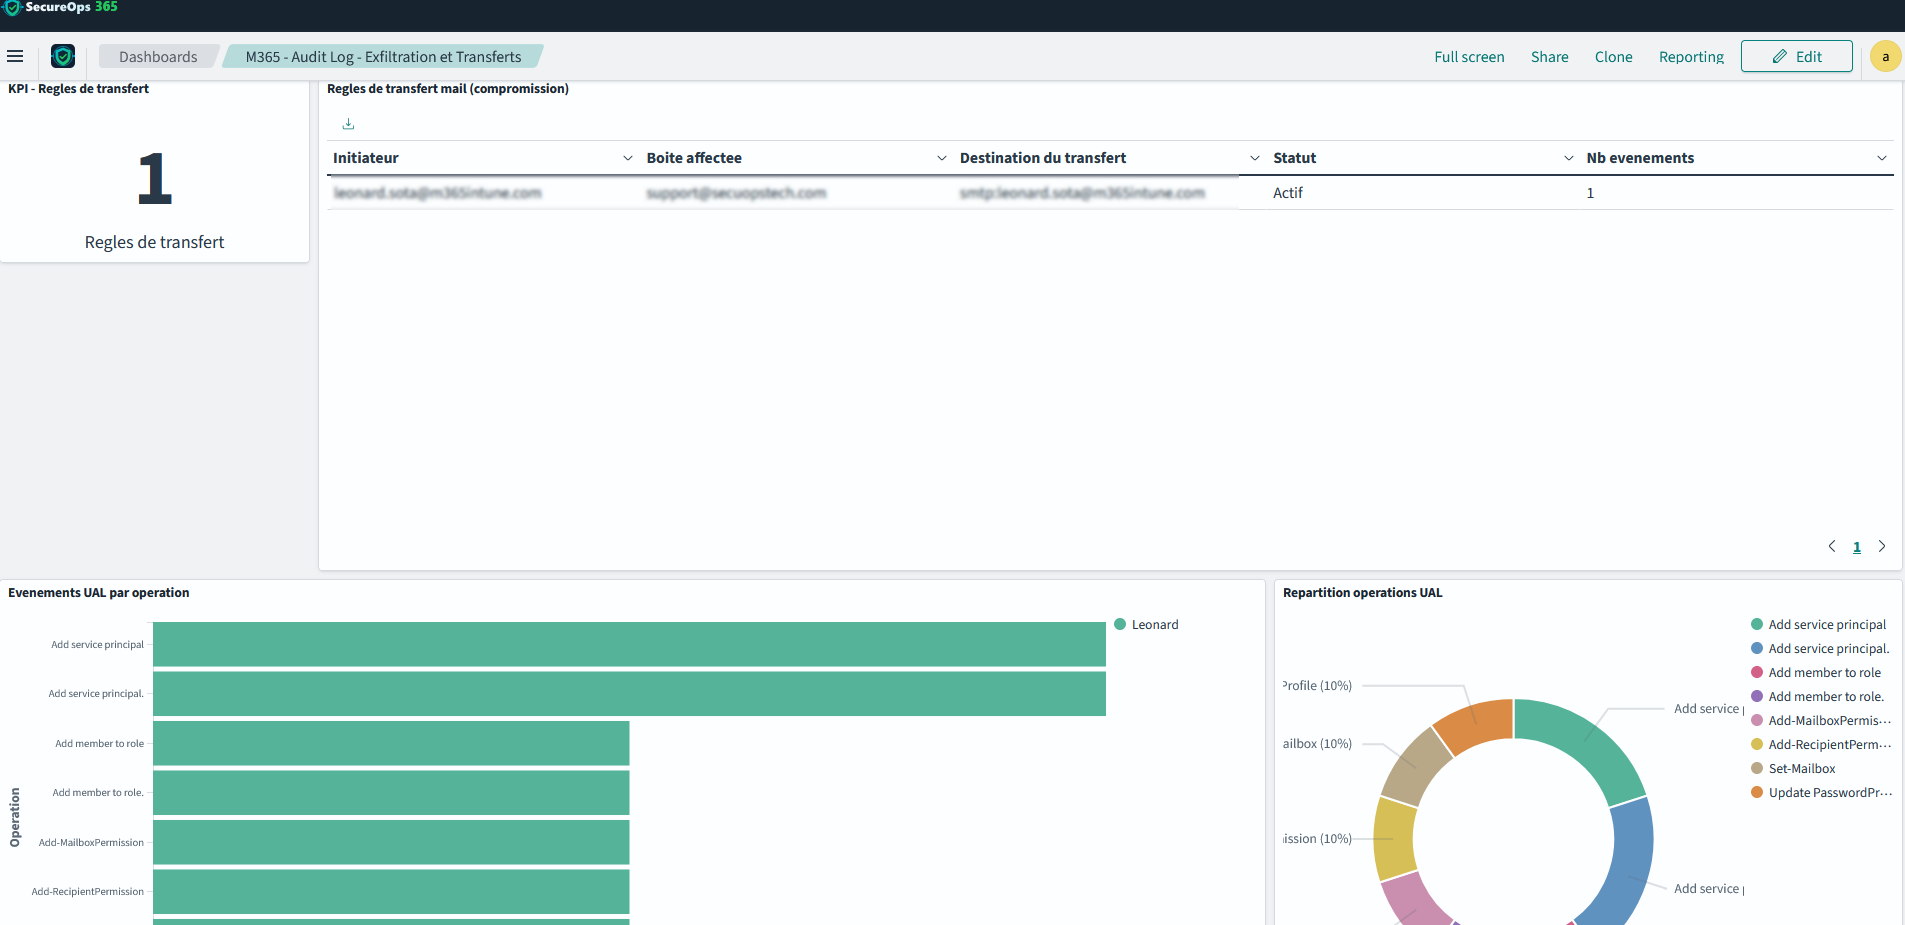
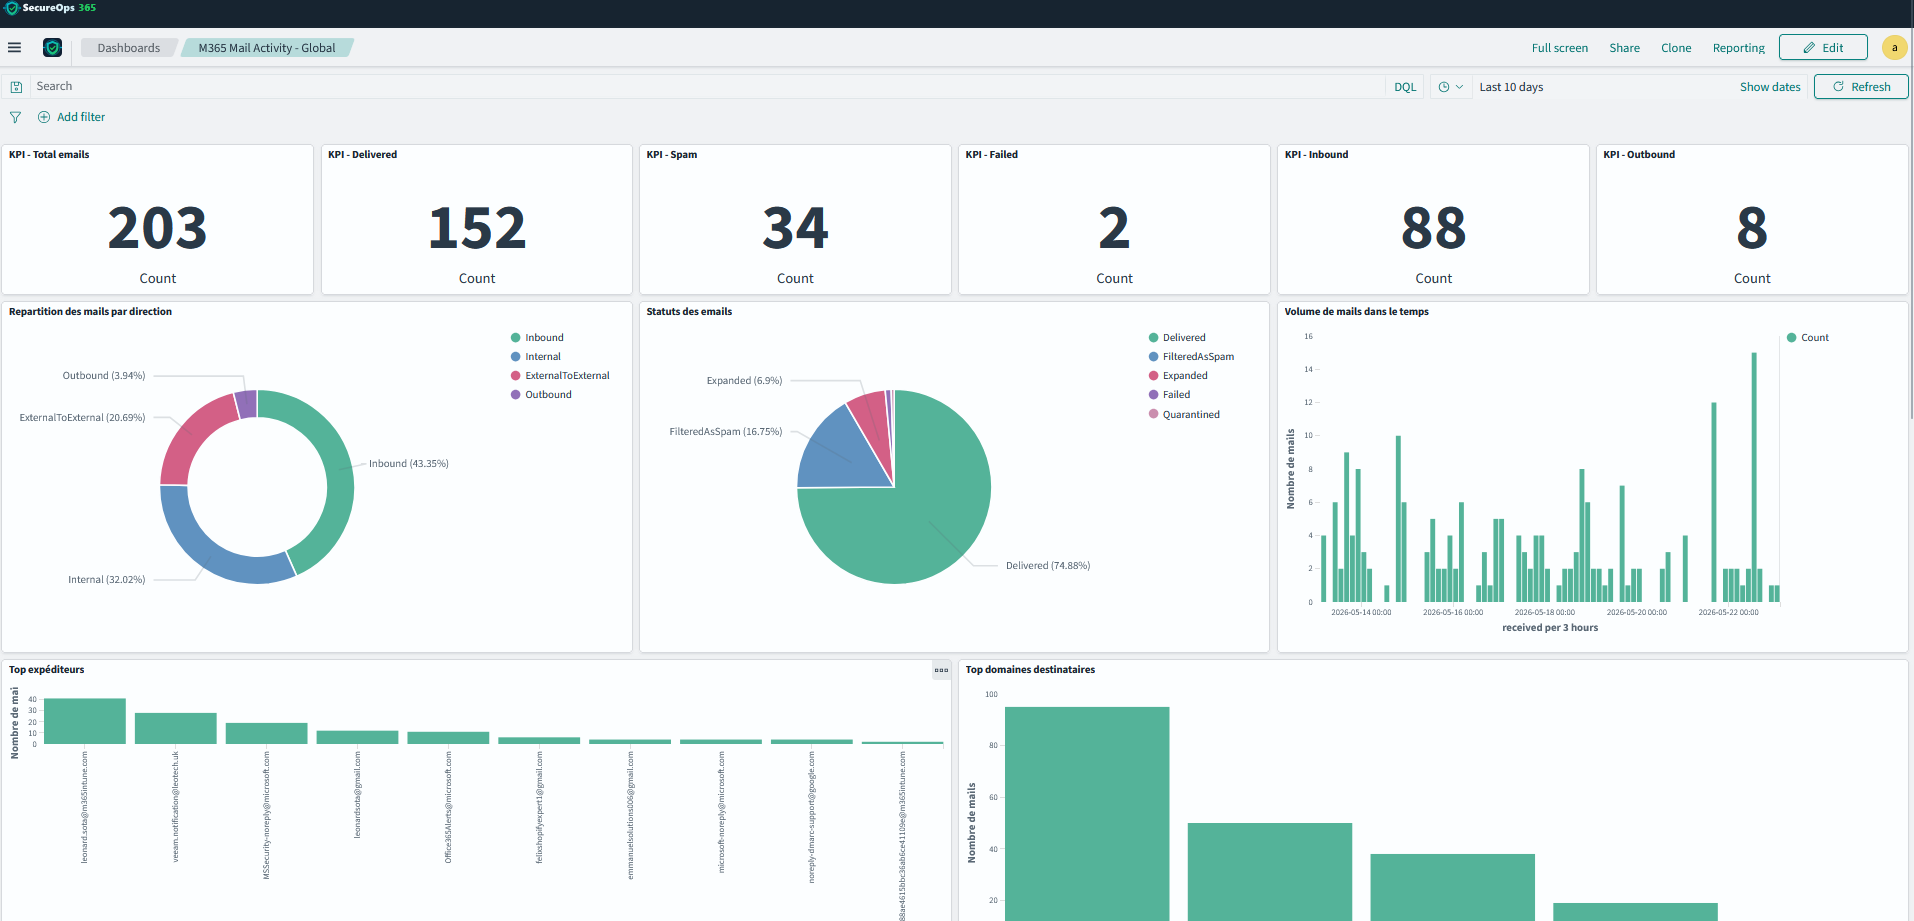
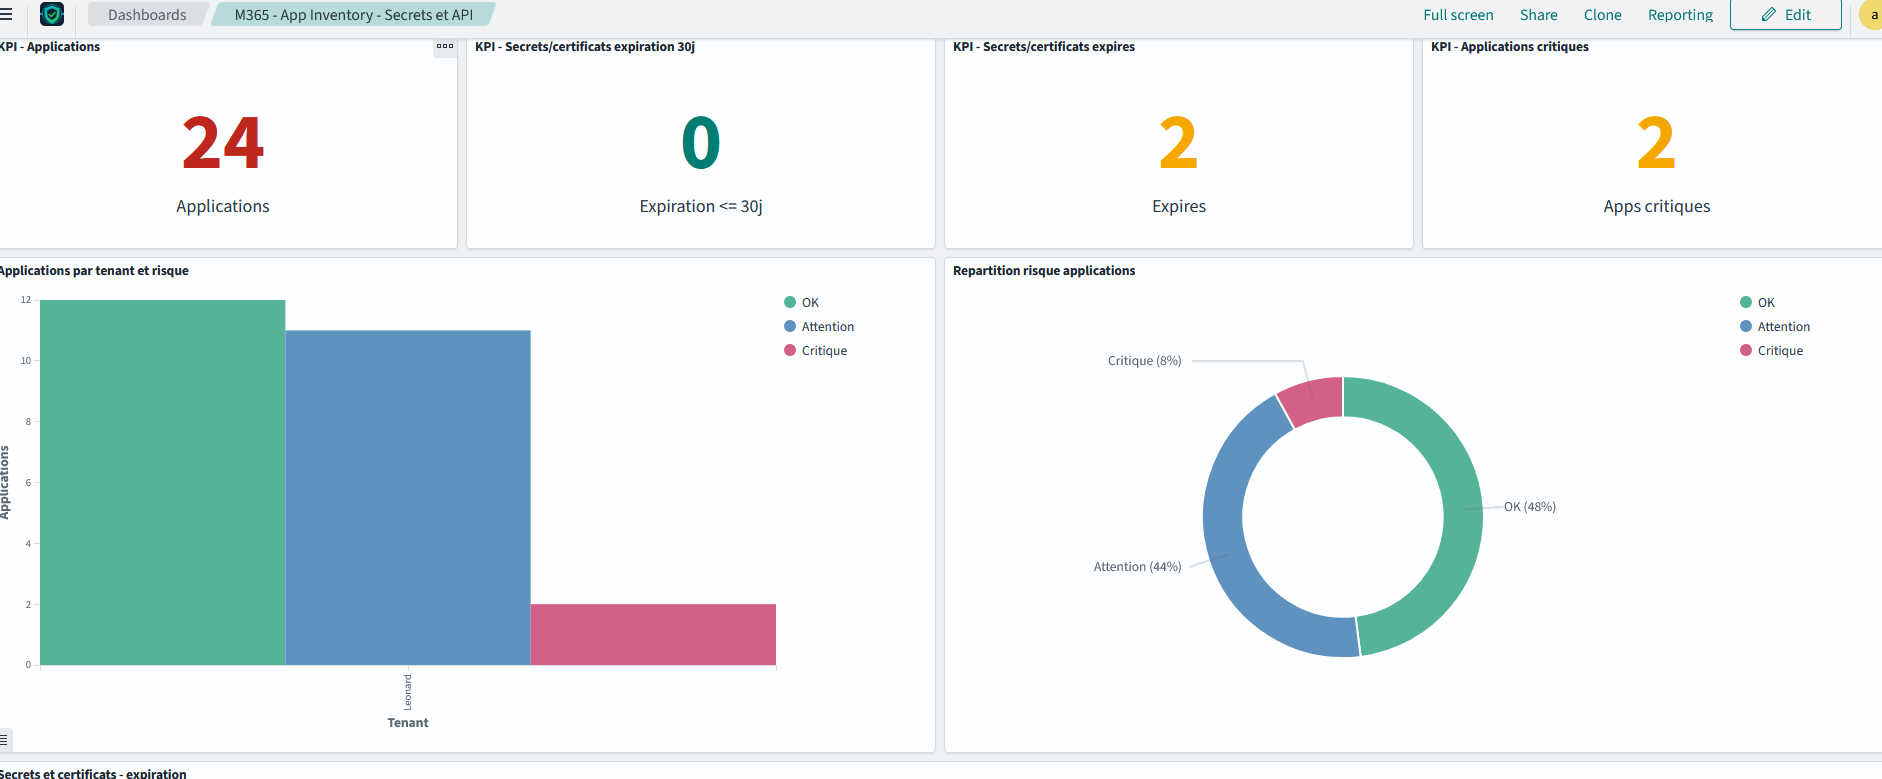
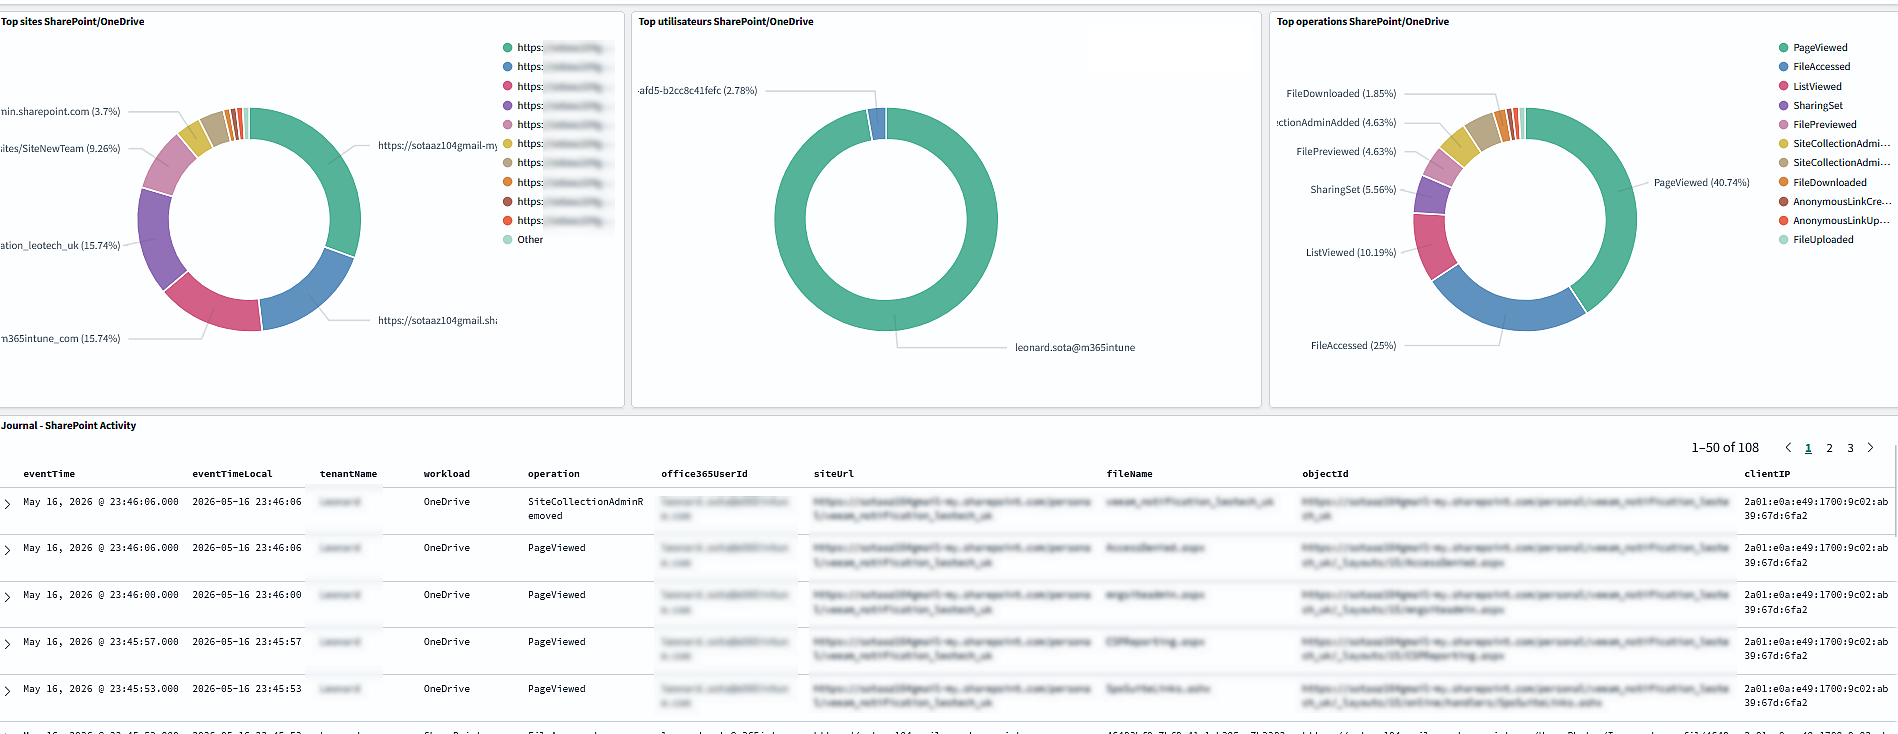
Une plateforme de supervision de la sécurité Microsoft 365. Elle collecte toutes les 30 minutes les journaux de votre tenant (connexions, audit, messagerie, appareils, licences…), les présente dans 19 dashboards et déclenche des alertes grâce à 8 détections préconfigurées.
Y a-t-il un engagement ou des frais de mise en service ?
Non. L'abonnement est mensuel, sans engagement ni frais de mise en service. Vous gérez vos factures, votre moyen de paiement et la résiliation vous-même depuis « Gérer mon abonnement » dans le portail.
Proposez-vous un essai gratuit ?
Il n'y a pas d'essai gratuit, mais l'abonnement est sans engagement : vous pouvez arrêter à tout moment. Pour voir la plateforme avant de vous décider,
demandez une démo en visio.
Comment connecter mon tenant Microsoft 365 ?
Depuis le portail, cliquez sur « Connecter un tenant » : un administrateur Microsoft 365 saisit un code de connexion Microsoft et valide les permissions. L'application de collecte est créée automatiquement ; la première collecte démarre dans la foulée. Comptez environ 5 minutes.
Quelles permissions demandez-vous sur mon tenant ?
Des permissions de lecture des journaux de connexion et d'audit, de l'annuaire, des méthodes d'authentification, des appareils Intune et des applications, ainsi qu'un accès Exchange pour les données de messagerie. Elles sont affichées et approuvées par votre administrateur lors de la connexion, et vous pouvez les retirer à tout moment en supprimant l'application dans Microsoft Entra ID.
Mes données sont-elles isolées de celles des autres clients ?
Oui. Un contrôle d'accès au niveau de chaque document garantit qu'une organisation ne voit que ses propres données, dans les dashboards comme dans les alertes. Vos règles d'alerte et vos canaux de notification sont eux aussi invisibles pour les autres clients. L'accès se fait uniquement en HTTPS.
Qui traite les alertes ?
Avec les offres Standard, Pro et Enterprise, les alertes sont envoyées à votre équipe informatique, depuis votre propre serveur SMTP. Avec l'offre SOC Managé, nos analystes surveillent, qualifient chaque alerte et vous appellent en cas d'incident critique.
Combien de tenants puis-je connecter ?
1 tenant avec Standard, jusqu'à 5 avec Pro, sans limite avec Enterprise. Vous pouvez changer d'offre à tout moment depuis le portail.
Que deviennent mes données si je résilie ?
À la résiliation, l'accès au portail et la collecte sont arrêtés. Sur simple demande, les données de vos tenants sont supprimées de la plateforme.